DSGVO und digitale Stempelkarte: Was Betriebe wissen müssen
Eine digitale Stempelkarte sammelt Namen und E-Mail-Adressen. Das ist wertvoll für dein Treueprogramm – aber nur, wenn du dabei die DSGVO von Anfang an mitdenkst.
Ein Name, eine E-Mail-Adresse, vielleicht ein Geburtstag – schon beim Anmeldeformular deiner Stempelkarte sammelst du personenbezogene Daten. Genau das macht digitale Treueprogramme so wertvoll: Du lernst deine Stammkund:innen erstmals wirklich kennen. Damit das ein Vorteil bleibt und nicht zum Problem wird, muss die DSGVO von Anfang an mitgedacht werden – und das ist einfacher, als die meisten Betriebe annehmen.
- Eine digitale Stempelkarte ist DSGVO-konform, solange du nur nötige Daten erhebst und dafür eine Rechtsgrundlage hast.
- Teilnahme am Treueprogramm und Marketing-Einwilligung sind zwei getrennte Dinge – nicht automatisch dasselbe.
- happywallet ist von Haus aus auf Datensparsamkeit ausgelegt: Anmeldeformular, Kundenliste und Mitarbeiter:innen-App zeigen nur, was jeweils gebraucht wird.
Warum Datenschutz bei jedem Treueprogramm mitläuft
Eine Papier-Stempelkarte kennt keine DSGVO – sie hat schlicht keine Daten, die man schützen müsste. Genau das war lange ihr größter Nachteil: Betriebe wussten nie, wer eigentlich wiederkam. Sobald ein Treueprogramm digital wird, ändert sich das. Name, E-Mail-Adresse und Stempelstand landen in einem System, und damit gilt für dieses System die Datenschutz-Grundverordnung – unabhängig davon, ob ein Café drei Stammgäste verwaltet oder eine Filialkette Tausende.
Das klingt nach zusätzlicher Bürokratie, ist in der Praxis aber überschaubar. Die DSGVO verlangt keine perfekte Rechtsabteilung, sondern drei nachvollziehbare Grundprinzipien: nur nötige Daten erheben, dafür eine gültige Einwilligung einholen und transparent informieren, was mit den Daten passiert.
Für Kund:innen ist das sogar ein Vertrauensvorteil. Wer beim Anmeldeformular sieht, dass nur Name und E-Mail-Adresse abgefragt werden und wofür sie gebraucht werden, gibt seine Daten deutlich eher preis als bei einem Formular, das nach Adresse, Geburtsdatum und Handynummer gleichzeitig fragt. Datensparsamkeit ist damit nicht nur Pflicht, sondern senkt auch die Hürde bei der Anmeldung selbst.
Die drei DSGVO-Grundsätze, die für deine Stempelkarte zählen
Von den sechs Grundsätzen aus Art. 5 DSGVO betreffen drei ganz konkret jedes digitale Treueprogramm:
Rechtmäßigkeit: eine gültige Grundlage für die Verarbeitung
Ohne Rechtsgrundlage keine Verarbeitung. Für ein Treueprogramm ist das meist die Einwilligung der Kund:innen beim Anmeldeformular. Damit diese Einwilligung überhaupt zählt, muss sie laut Art. 7 DSGVO freiwillig, informiert und nachweisbar sein – ein einfaches Häkchen bei der Anmeldung reicht, solange klar erklärt ist, wofür es gesetzt wird.
Zweckbindung: Daten nur für den vereinbarten Zweck
Daten, die für die Stempelkarte erhoben werden, dürfen grundsätzlich nur dafür verwendet werden – nicht stillschweigend für andere Zwecke wie Werbung. Wer Kundendaten später anders nutzen will, muss dafür erneut informieren oder einwilligen lassen.
Datenminimierung: so viel wie nötig, so wenig wie möglich
Der Grundsatz der Datenminimierung verbietet das Sammeln „auf Vorrat“. Für einen funktionierenden Stempel braucht es keine Adresse, keine Handynummer und keine Kaufbeträge – nur genug, um die richtige Person der richtigen Karte zuzuordnen.
Ein Beispiel aus der Praxis: Das Café „Kaffeehaus Lina“ hätte gerne gewusst, welche Getränke Stammgäste am liebsten bestellen, und wollte deshalb den letzten Kauf im Anmeldeformular erfassen. Für den Stempel selbst ist diese Information aber irrelevant – sie gehört, wenn überhaupt, in eine separate, klar begründete Auswertung und nicht ins Pflichtfeld einer Stempelkarten-Anmeldung.
Welche Kundendaten du wirklich brauchst
Die einfachste Faustregel: Wenn ein Datenfeld für den Stempel selbst nicht nötig ist, gehört es entweder gar nicht ins Anmeldeformular oder nur als optionales Feld mit eigener Einwilligung dazu.
| Datenfeld | Für den Stempel nötig? | Typischer Zweck | Eigene Einwilligung nötig? |
|---|---|---|---|
| Name | Ja | Karte der richtigen Person zuordnen | Nein |
| E-Mail-Adresse | Ja | Wallet-Link zusenden, Karte wiederfinden | Nein |
| Geburtstag | Optional | Geburtstags-Aktion | Ja, falls dafür genutzt |
| Marketing-Einwilligung | Nein | Angebote, Newsletter | Ja, gesondert |
| Adresse | Nein | – | Nicht erheben |
| Kaufbeträge, Warenkorb | Nein | – | Nicht erheben |
Einwilligung richtig einholen: Was beim Anmeldeformular zählt
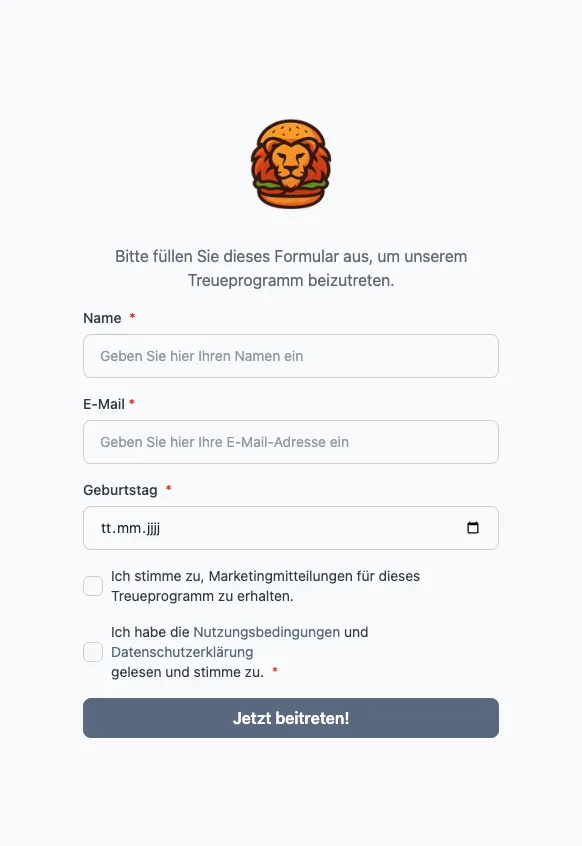
Der Moment der Anmeldung entscheidet über die gesamte Rechtsgrundlage deines Treueprogramms. Deshalb gehört zu einem sauberen Formular immer: eine kurze, verständliche Erklärung, wofür die Daten verwendet werden, ein Link zur Datenschutzerklärung und – ganz wichtig – getrennte Zustimmungen für „Stempelkarte nutzen“ und „Angebote per E-Mail erhalten“.
Wie happywallet Datenschutz von Haus aus mitdenkt
Ein digitales Treueprogramm muss Datenschutz nicht nachträglich draufsetzen, wenn es von Anfang an so gebaut ist. Im happywallet Admin-Portal siehst du unter „Übersicht“ aggregierte Kennzahlen – aktive Kund:innen, vergebene Stempelkarten, den Anteil abgeschlossener Karten – ohne dass du dafür einzelne Kundendaten durchsuchen musst.
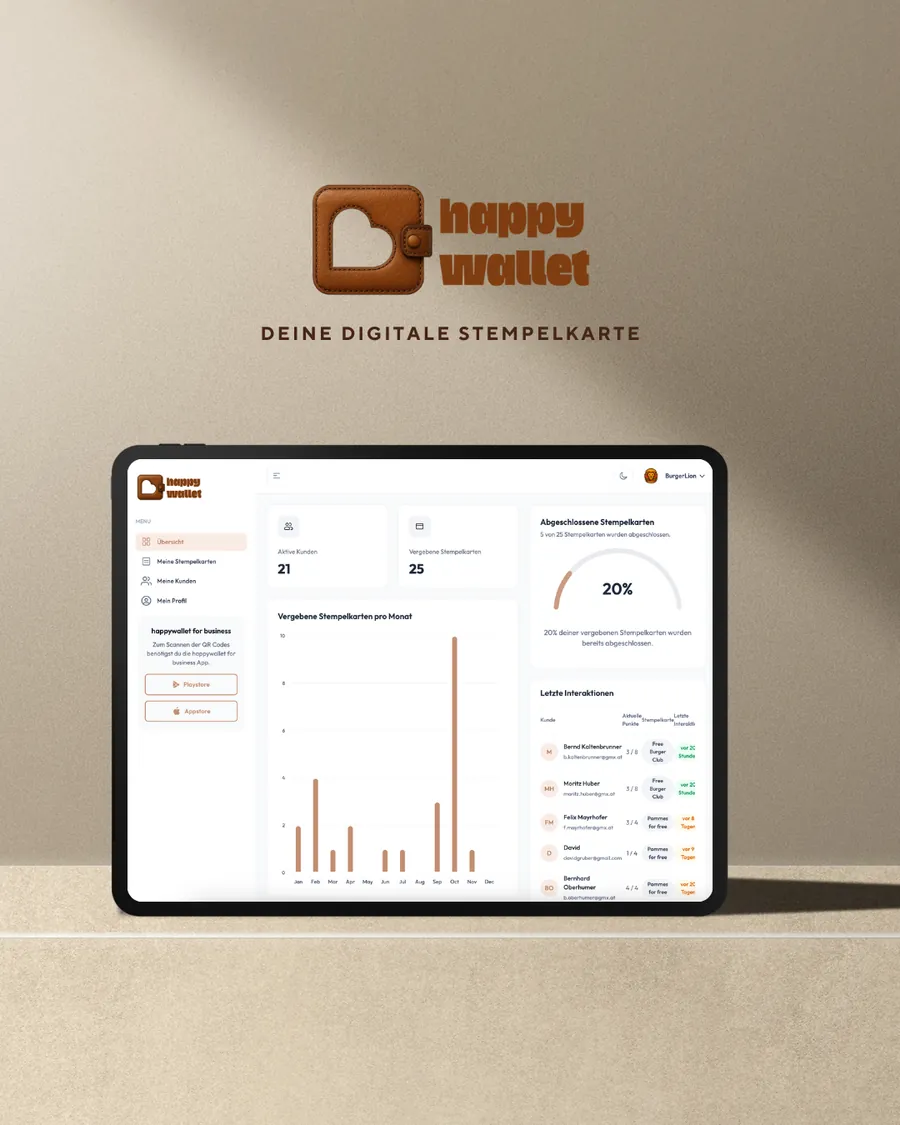
Auch bei „Meine Kunden“ ist der Datenschutz mitgedacht: Die Liste zeigt zu jeder Person, ob eine Marketing-Einwilligung vorliegt, und lässt sich danach filtern. So gehen Nachrichten nur an Kund:innen, die dem ausdrücklich zugestimmt haben. Und an der Kassa sieht das Personal in der App „happywallet for business“ nach dem Scan nur Name und aktuellen Punktestand – nicht die komplette Kundenhistorie.
Das nützt auch dir als Betrieb: Läuft irgendwann eine Anfrage zur Auskunft oder Löschung auf, findest du die betroffene Person in wenigen Sekunden in der Kundenliste, statt in Tabellenkalkulationen oder E-Mail-Postfächern danach zu suchen. Datensparsamkeit und Übersichtlichkeit sind hier zwei Seiten derselben Medaille.
Was du als Betrieb zusätzlich sicherstellen musst
happywallet nimmt dir die technische Datensparsamkeit ab – die rechtliche Verantwortung für dein Treueprogramm bleibt trotzdem bei deinem Betrieb. Das ist kein Grund zur Sorge: Bei einem Café oder Friseursalon mit einem einzigen Anmeldeformular und einer klaren Datenschutzerklärung ist der Aufwand überschaubar und meist in einer Stunde erledigt. Ein paar Punkte gehören deshalb auf jede Checkliste:
- Datenschutzerklärung verlinken: Kund:innen müssen laut Informationspflicht aus Art. 13 DSGVO vor der Anmeldung erfahren, wer ihre Daten verarbeitet und wofür.
- Rechte der Kund:innen kennen: Auskunft, Berichtigung, Löschung und Widerspruch – die österreichische Datenschutzbehörde listet sie übersichtlich auf.
- Löschanfragen zeitnah bearbeiten: Wenn jemand die Teilnahme beendet, sollte der Datensatz zeitnah gelöscht oder anonymisiert werden.
- Inaktive Konten prüfen: Karten ohne Aktivität über lange Zeit regelmäßig durchsehen, statt Daten unbegrenzt zu horten.
Fazit: Datenschutz als Teil des Treueprogramms, nicht als Hürde
Eine digitale Stempelkarte ist DSGVO-konform, wenn drei Dinge zusammenpassen: eine klare Rechtsgrundlage durch Einwilligung, ein Formular, das nur wirklich nötige Daten abfragt, und Transparenz darüber, was mit den Daten passiert. Für die meisten Betriebe – vom Café bis zum Friseursalon – ist das mit den richtigen Werkzeugen keine juristische Hürde, sondern eine einmalige Einstellungssache.
Wie du danach die passende Stempelanzahl und Belohnung findest, liest du in unserem Artikel über Treue-Apps im Vergleich zur Wallet-Karte. Und einen Überblick über alle Branchenlösungen gibt es auf unserer Branchen-Seite.